Problem, który zaskakuje właścicieli stron
Częsty scenariusz:
- wchodzisz na stronę → wszystko wygląda normalnie
-
wpisujesz
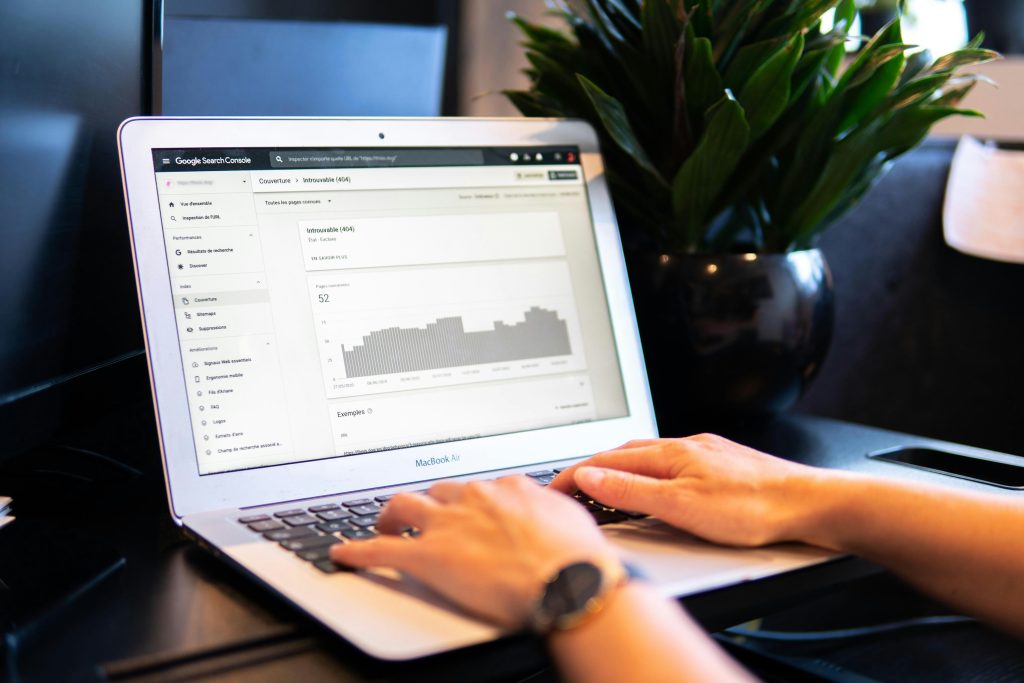
site:domena.pl→ kasyno, viagra, spam - Google Search Console pokazuje tysiące URL-i
To nie jest błąd Google.
To efekt ukrytego
ataku hakerskiego SEO
.
Jak działa ten atak?
Haker:
- dodaje pliki lub wpisy do bazy danych
- maskuje je przed użytkownikiem
- pokazuje je tylko robotom Google
Technicznie:
- user-agent detection
- cloaking
- backdoory w PHP
Dlaczego tego nie widzisz na stronie?
Bo atak sprawdza:
czy odwiedzający = GooglebotJeśli nie — treść się nie wyświetla.
Dlatego:
- klient nic nie widzi
- Google indeksuje spam
- SEO strony leci w dół
Najczęstsze źródła problemu
1️⃣ Pliki PHP w /uploads/
2️⃣ Zainfekowane motywy lub wtyczki
3️⃣ Stare kopie strony przywrócone po cichu
4️⃣ Brak aktualizacji WordPressa
Jak to naprawić (w skrócie)?
- usuń źródło infekcji (nie tylko objawy)
- zablokuj wykonywanie PHP w uploads
- wyczyść sitemapę
- usuń spamowe URL-e (410)
- zgłoś ponowną indeksację
Bez tego Google nie cofnie zaufania.
Czy sama zmiana haseł wystarczy?
Nie.
Hasła:
- zamykają drzwi
- nie usuwają włamywacza z domu
Jeśli backdoor zostanie — problem wróci.
Jeśli Google indeksuje treści, których nie stworzyłeś — to sygnał, że strona nie jest w pełni bezpieczna.